


En la industria de las ciencias de la vida, donde la precisión, el cumplimiento normativo y la seguridad del paciente son tan esenciales, la gestión del riesgo operativo es más que un requisito regulatorio: es una necesidad estratégica. Un enfoque estructurado de gestión del riesgo operativo, basado en ICH Q9(R1) e ISO 31000, ayuda a garantizar el cumplimiento GxP, proteger la integridad de los datos y mantener el control de las operaciones, respaldando un cumplimiento normativo en ciencias de la vida coherente y preparado para auditorías.
Aplicaciones
Cree un programa sólido de gestión del riesgo operativo en 5 pasos prácticos
Ellab
19 agosto 2025
La gestión del riesgo operativo es clave para el cumplimiento normativo en ciencias de la vida y el control de procesos GxP. Este artículo explica cómo un enfoque estructurado de los riesgos operativos puede proteger los datos, mejorar la preparación para auditorías y fomentar la mejora continua.
¿Qué es la gestión del riesgo operativo?
En esencia, la gestión del riesgo operativo es el proceso de identificar, evaluar, supervisar y mitigar los riesgos que surgen de las operaciones diarias. En el cumplimiento normativo en ciencias de la vida, estos riesgos pueden incluir:
- Personas: formación insuficiente, ambigüedad de funciones o desviaciones de los procedimientos
- Proceso: lagunas en los PNT, falta de controles basados en el riesgo o ejecución incoherente
- Tecnología: fallos de equipos, problemas de validación de software o fallos de automatización
- Entorno: condiciones de temperatura, humedad o presión fuera de especificación
- Datos: incumplimientos de los principios ALCOA+, trazas de auditoría incompletas o integridad comprometida
Una gestión eficaz del riesgo no es reactiva: debe ser una mentalidad proactiva que permita tomar mejores decisiones, evitar incidentes costosos, reforzar la integridad de los datos y mantener el cumplimiento normativo en distintos centros y regiones. La gestión del riesgo operativo se integra en todos los procesos, ayudando a anticipar problemas antes de que ocurran y a mitigar su impacto cuando suceden.
Por qué es importante la gestión del riesgo operativo
En sectores impulsados por las Buenas Prácticas de Fabricación (GMP), ALCOA+ y una estricta supervisión regulatoria, lo que está en juego es elevado. Los riesgos operativos pueden provocar incumplimientos de las normas del sector, desencadenando, por ejemplo, repeticiones de estudios o retiradas de producto.
Una gestión proactiva del riesgo garantiza:
- Un cumplimiento GxP más sólido
- Protección de sistemas y activos validados
- Preparación para auditorías
- Menor tiempo de inactividad y mayor eficiencia de los procesos
Al incorporar el pensamiento basado en el riesgo a lo largo de todo el ciclo de vida, desde el inicio del proyecto hasta las operaciones rutinarias, las organizaciones se adelantan a los retos de cumplimiento normativo y, al mismo tiempo, mejoran no solo su rendimiento, sino también su resiliencia.
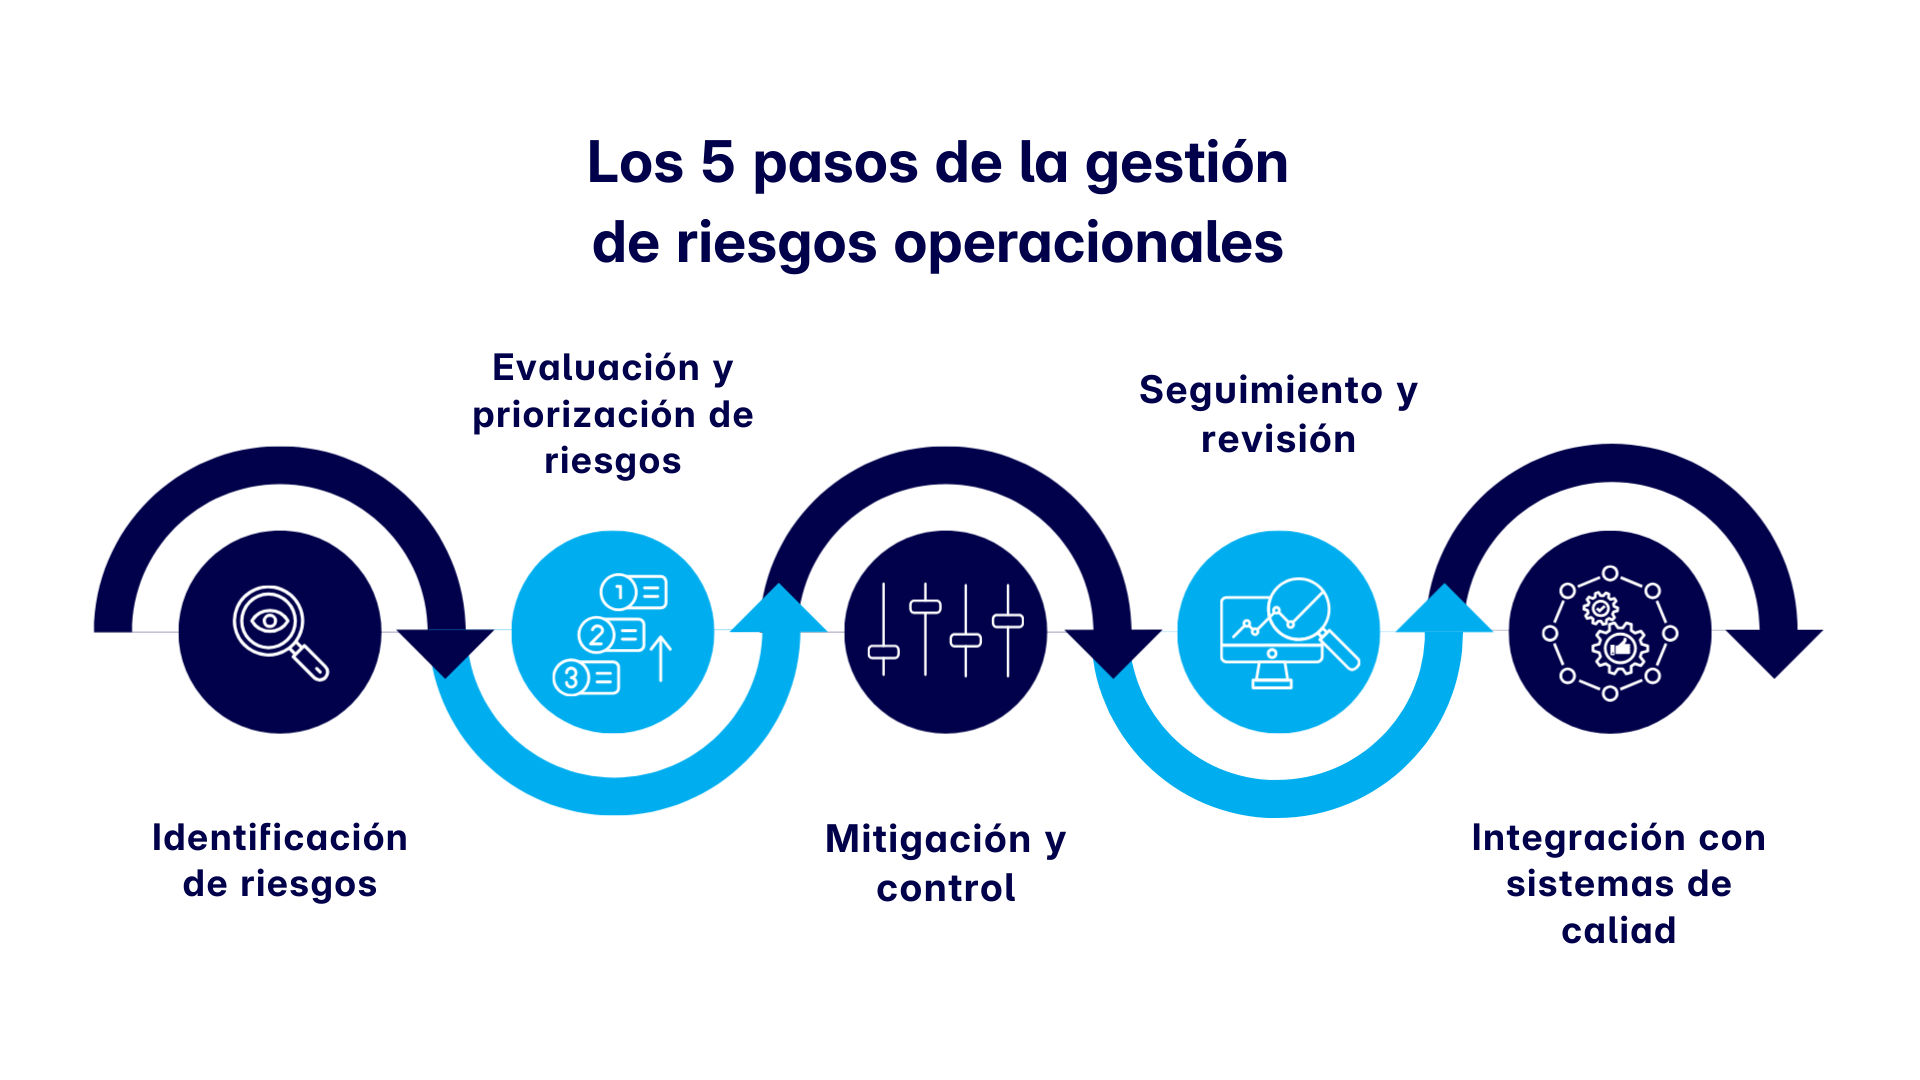
Cómo crear un marco de gestión del riesgo operativo en 5 pasos
Desarrollar un marco de gestión del riesgo adaptado a sus operaciones garantiza que los esfuerzos de cumplimiento normativo sean eficientes y escalables. Un marco ORM sólido suele incluir:
1. Identificación de riesgos
En este paso, revisamos cuidadosamente todas las áreas clave en las que los problemas podrían afectar a la calidad o la seguridad, como la deriva de calibración, la pérdida de energía, la desviación de procesos o la fatiga por alarmas. Esto nos ayuda a garantizar que todo funcione de forma fluida y segura.
Herramientas como el Análisis de Modos de Fallo y Efectos (FMEA) y los recorridos estructurados pueden ayudar a los equipos a detectar vulnerabilidades de forma proactiva. Revisar el historial de CAPA y los hallazgos de auditoría también pone de relieve áreas con riesgos recurrentes o latentes.
2. Evaluación y priorización de riesgos
El segundo paso se centra en evaluar la probabilidad y el impacto de los riesgos identificados. Aquí desempeñan un papel fundamental herramientas como las autoevaluaciones de control de riesgos, los indicadores clave de riesgo (KRI) y los sistemas de gestión de incidentes.
Los KRI deben vincularse a métricas medibles, como los tiempos de respuesta a alarmas, los porcentajes de calibración o la frecuencia de desviaciones, y puntuarse mediante el modelo estándar de «Gravedad × Ocurrencia × Detectabilidad». Además, las organizaciones deben definir su apetito de riesgo, aclarando qué riesgos exigen atención inmediata y cuáles pueden tolerarse. Este enfoque estructurado garantiza que los riesgos se prioricen de forma eficaz.
3. Mitigación y control
Una vez priorizados los riesgos, tome medidas para implementar acciones preventivas, de detección y correctivas acciones:
- Preventivas: medidas como sistemas de monitorización ambiental (EMS), programas de calibración y alimentación de respaldo mediante SAI.
- De detección: alarmas, revisiones de trazas de auditoría y análisis de tendencias para identificar problemas antes de que se agraven.
- Correctivas: CAPA, correcciones de proveedores y control de cambios para subsanar desviaciones y reforzar la resiliencia futura.
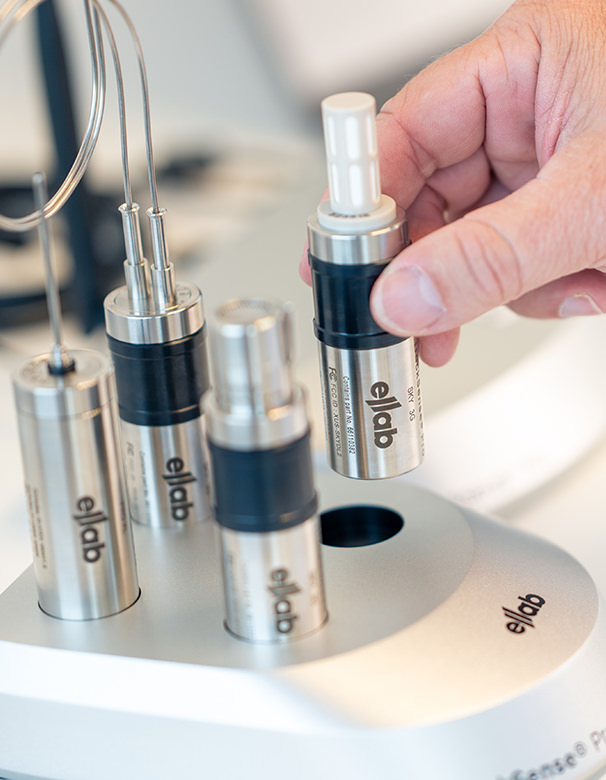
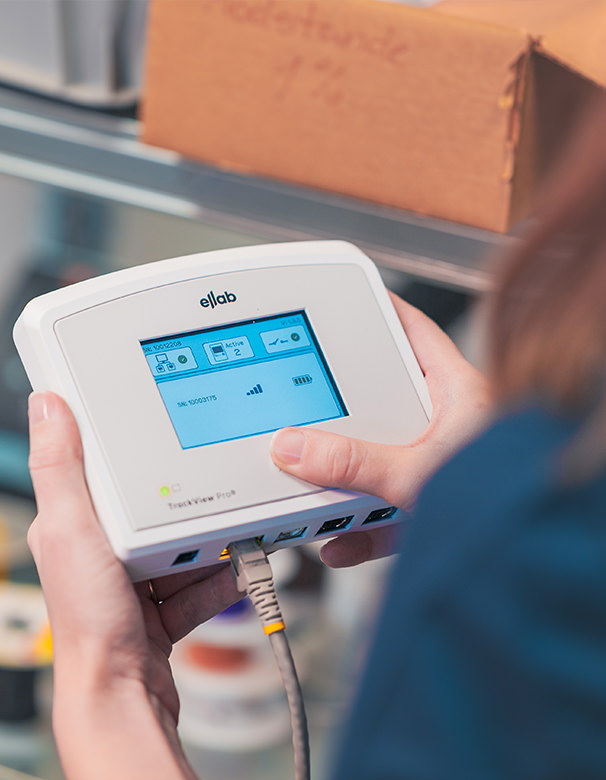
Aprovechar herramientas avanzadas como un sistema de monitorización ambiental puede ser una excelente forma de detectar condiciones fuera de especificación en tiempo real, ayudando a reducir la carga de trabajo manual y a mejorar la integridad de los datos y la visibilidad en tiempo real de las operaciones.
4. Supervisión y revisión
La gestión del riesgo no es un proceso de «configurar y olvidarse»; requiere supervisión continua. Establezca y haga seguimiento de KPI/KRI vinculados al cumplimiento normativo y al rendimiento, como los tiempos de respuesta a alarmas, los porcentajes de calibración y las tasas de recurrencia de CAPA. Asegúrese de revisar estas métricas con regularidad para mantenerse al día de los cambios operativos y de la evolución del entorno regulatorio. Esta supervisión proactiva mantiene su programa de cumplimiento alineado y preparado para auditorías.
5. Integración con los sistemas de calidad
Por último, un marco ORM sólido debe estar perfectamente integrado en su Sistema de Gestión de la Calidad (QMS). Esta integración debe orientar las decisiones no solo en CAPA, desviaciones, PNT y formación, sino también incluir el control de cambios, el control documental y los procesos de calidad de proveedores. Al alinear ORM con los elementos del QMS, se crea un ecosistema de cumplimiento unificado que garantiza la concienciación sobre el riesgo y la rendición de cuentas en toda la operación.
El papel de la tecnología y los servicios en la ORM
Implementar la ORM con éxito requiere más que un marco: exige la combinación adecuada de tecnología, servicios y experiencia. Esto incluye:
- Sistemas validados de monitorización ambiental (EMS) que proporcionan visibilidad en tiempo real
- Racionalización de alarmas y umbrales inteligentes para reducir la fatiga y centrarse en eventos críticos
- Servicios de calibración y validación que minimizan las interrupciones operativas y garantizan la precisión
- Capacidades de copia de seguridad y restauración que protegen la continuidad del negocio y la disponibilidad de los datos
- Revisiones de trazas de auditoría y analítica avanzada que mejoran la integridad de los datos y la toma de decisiones
En Ellab, reconocemos que una gestión eficaz del riesgo requiere las herramientas adecuadas y apoyo experto. Por eso ofrecemos un porfolio integrado diseñado para reforzar su postura de riesgo en instalaciones y procesos. Nuestros servicios y equipos de validación, calibración y monitorización trabajan conjuntamente para agilizar el cumplimiento normativo, reducir la carga de trabajo manual y mantener sus operaciones siempre preparadas para auditorías.
Preguntas frecuentes
1. ¿Cómo se crea un marco de gestión del riesgo operativo?
La creación de un marco de gestión del riesgo operativo comienza con la identificación de riesgos potenciales en procesos, sistemas y activos críticos, como fallos de equipos, errores de datos o problemas ambientales, y la evaluación de su impacto en el cumplimiento GxP y la integridad de los datos. Un marco sólido y basado en el riesgo consta de cinco pasos: identificación de riesgos, evaluación y priorización, mitigación, supervisión e integración con el sistema de calidad.
2. ¿Cuál es el objetivo principal de la gestión del riesgo operativo?
La gestión del riesgo operativo tiene como objetivo minimizar los eventos no planificados que interrumpen los procesos, afectan a la calidad del producto o ponen en riesgo el cumplimiento normativo. En sectores regulados, también mantiene la integridad de los datos, la preparación para auditorías y el cumplimiento de normas como GMP, FDA 21 CFR Parte 11 y el Anexo 11 de la UE. Gestionar los riesgos de forma proactiva protege las operaciones, la reputación y la seguridad del paciente.
3. ¿Qué afirmación describe mejor la gestión del riesgo operativo?
La gestión del riesgo operativo es una forma estructurada y proactiva de identificar, evaluar y mitigar riesgos que afectan a la continuidad del negocio, la calidad del producto o el cumplimiento normativo. Va más allá de las listas de verificación de cumplimiento, integrando la concienciación sobre el riesgo en la cultura, los sistemas y la toma de decisiones de la organización, especialmente en entornos críticos como salas limpias, laboratorios y áreas de fabricación.
4. ¿Cómo se gestiona el riesgo operativo en una instalación de ciencias de la vida?
La gestión del riesgo operativo en ciencias de la vida implica controles preventivos, monitorización y evaluaciones de calidad. Las tácticas clave incluyen:
- Realizar evaluaciones de riesgos periódicas
- Garantizar la monitorización ambiental en tiempo real
- Calibrar instrumentos
- Validar procesos térmicos y de esterilización
- Formar al personal en PNT y desviaciones
5. ¿Cuál es la diferencia entre la gestión del riesgo operativo y el cumplimiento normativo?
El cumplimiento normativo implica seguir normativas como GxP, ISO o directrices de la FDA para cumplir los requisitos mínimos. La gestión del riesgo operativo es más amplia, ya que identifica y controla posibles fallos que podrían causar incumplimientos o interrupciones. Mientras que el cumplimiento establece qué hay que hacer, la gestión del riesgo muestra cómo mantenerse en cumplimiento, ser fiable y estar preparado para auditorías.