


Dans l’industrie des sciences de la vie, où la précision, la conformité et la sécurité des patients sont essentielles, la gestion des risques opérationnels est plus qu’une exigence réglementaire : c’est une nécessité stratégique. Une approche structurée de la gestion des risques opérationnels, fondée sur les normes ICH Q9(R1) et ISO 31000, aide à garantir la conformité GxP, à protéger l’intégrité des données et à maintenir le contrôle des opérations, favorisant ainsi une conformité constante et prête pour les audits.
Applications
Établir un programme solide de gestion des risques opérationnels en 5 étapes pratiques
Ellab
19 août 2025
La gestion des risques opérationnels est essentielle à la conformité dans les sciences de la vie et au contrôle des processus GxP. Cet article explique comment une approche structurée des risques opérationnels peut protéger les données, améliorer la préparation aux audits et favoriser l’amélioration continue.
Qu’est-ce que la gestion des risques opérationnels ?
À la base, la gestion des risques opérationnels est le processus d’identification, d’évaluation, de surveillance et d’atténuation des risques découlant des opérations quotidiennes. Dans le cadre de la conformité des sciences de la vie, ces risques peuvent inclure :
- L’humain : formation insuffisante, ambiguïté des rôles ou écarts par rapport aux procédures
- Les processus : lacunes dans les SOP (procédures opératoires normalisées), manque de contrôles basés sur le risque ou exécution incohérente
- La technologie : dysfonctionnements des équipements, problèmes de validation des logiciels ou défaillances de l’automatisation
- L’environnement : conditions de température, d’humidité ou de pression hors spécifications
- Les données : violations des principes ALCOA+, pistes d’audit incomplètes ou intégrité compromise
Une gestion efficace des risques n’est pas réactive : elle doit être un état d’esprit proactif qui permet une meilleure prise de décision, évite les incidents coûteux, améliore l’intégrité des données et maintient la conformité sur l’ensemble des sites et des régions. La gestion des risques opérationnels est intégrée à chaque processus, aidant à anticiper les problèmes avant qu’ils ne surviennent et à atténuer leur impact lorsqu’ils se produisent.
Pourquoi la gestion des risques opérationnels est-elle importante ?
Dans les industries régies par les Bonnes Pratiques de Fabrication (BPF/GMP), l’ALCOA+ et une surveillance réglementaire stricte, les enjeux sont élevés. Les risques opérationnels peuvent entraîner une non-conformité aux normes industrielles, déclenchant des conséquences telles que la répétition d’études ou des rappels de produits.
Une gestion proactive des risques garantit :
- Une conformité GxP renforcée
- La protection des systèmes et des actifs validés
- La préparation aux audits
- Une réduction des temps d’arrêt et une meilleure efficacité des processus
En intégrant une réflexion basée sur le risque tout au long du cycle de vie, de l’initiation du projet aux opérations de routine, les organisations anticipent les défis de conformité tout en améliorant non seulement leurs performances, mais aussi leur résilience.
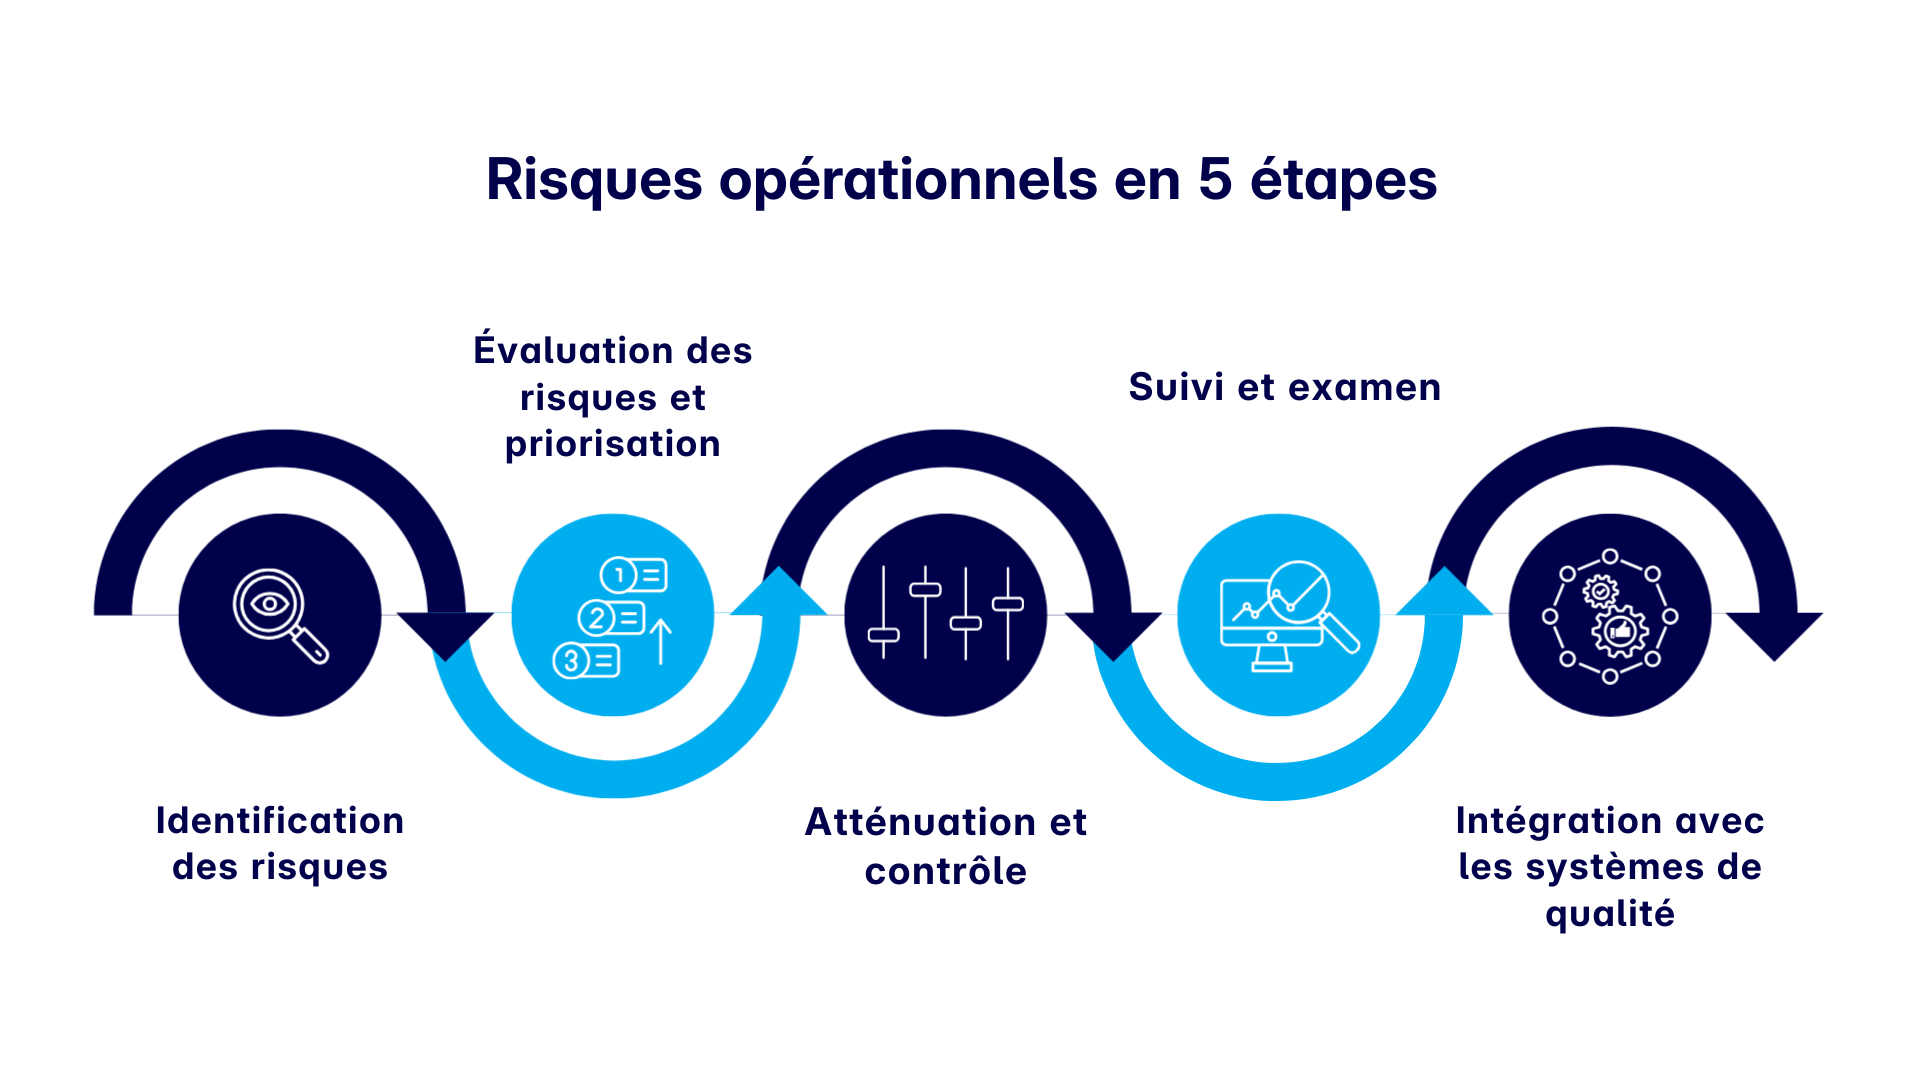
Établir un cadre de gestion des risques opérationnels en 5 étapes
Le développement d’un cadre de gestion des risques adapté à vos opérations garantit que les efforts de conformité sont à la fois efficaces et évolutifs. Un cadre de GRO solide comprend généralement :
1. Identification des risques
Dans cette étape, nous examinons attentivement tous les domaines clés où des problèmes pourraient affecter la qualité ou la sécurité, comme la dérive d’étalonnage, la perte de puissance, l’écart de processus ou la lassitude face aux alarmes. Cela nous aide à garantir que tout fonctionne de manière fluide et sûre.
Des outils tels que l’Analyse des modes de défaillance et de leurs effets (AMDEC/FMEA) et des inspections sur site structurées peuvent aider les équipes à découvrir proactivement les vulnérabilités. L’examen de l’historique des CAPA et des conclusions d’audit met davantage en évidence les domaines présentant des risques récurrents ou latents.
2. Évaluation et hiérarchisation des risques
La deuxième étape se concentre sur l’évaluation de la probabilité et de l’impact des risques identifiés. Les outils tels que les auto-évaluations du contrôle des risques, les indicateurs clés de risque (KRI) et les systèmes de gestion des incidents jouent ici un rôle essentiel.
Les KRI doivent être liés à des mesures mesurables, comme les temps de réponse aux alarmes, les pourcentages d’étalonnage ou la fréquence des écarts, et notés à l’aide du modèle standard « Gravité × Occurrence × Détectabilité ». De plus, les organisations doivent définir leur appétence au risque, en clarifiant quels risques exigent une attention immédiate et lesquels peuvent être tolérés. Cette approche structurée garantit une hiérarchisation efficace des risques.
3. Atténuation et contrôle
Une fois les risques hiérarchisés, prenez des mesures pour mettre en œuvre des actions préventives, de détection et correctives :
- Préventives : mesures telles que les systèmes de surveillance environnementale (EMS), les programmes d’étalonnage et les alimentations sans interruption (UPS).
- De détection : alarmes, examens des pistes d’audit et analyses de tendances pour identifier les problèmes avant qu’ils ne s’aggravent.
- Correctives : CAPA, correctifs fournisseurs et contrôle des changements pour remédier aux écarts et renforcer la résilience future.
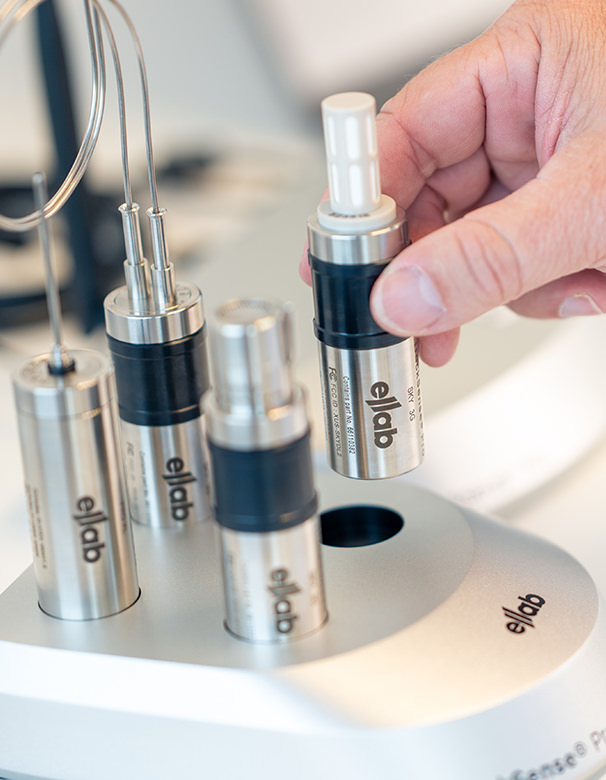
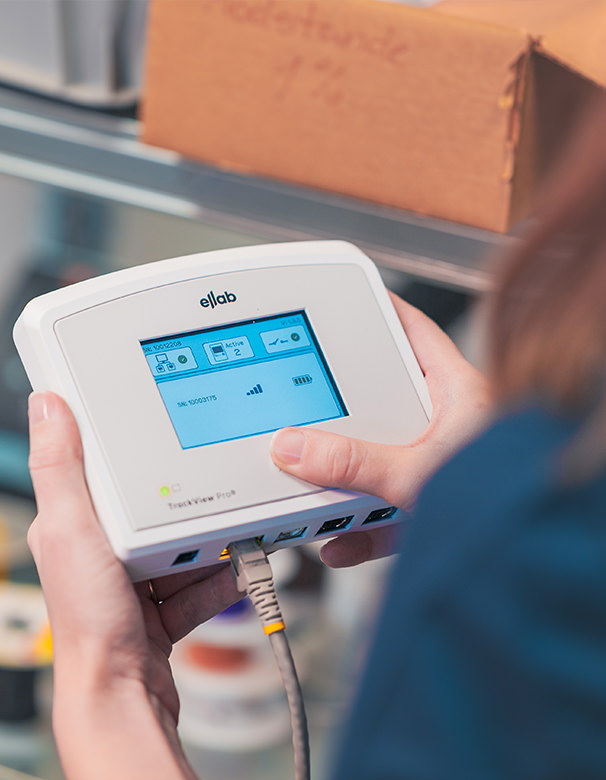
L’utilisation d’outils avancés tels qu’un système de surveillance environnementale peut être un excellent moyen de repérer les conditions hors spécifications en temps réel, aidant ainsi à alléger la charge de travail manuelle et à améliorer l’intégrité des données ainsi que la visibilité en temps réel sur les opérations.
4. 4. Surveillance et examen
La gestion des risques n’est pas un processus que l’on « configure et oublie » ; elle nécessite une surveillance continue. Établissez et suivez des KPI/KRI liés à la conformité et à la performance, tels que les temps de réponse aux alarmes, les pourcentages d’étalonnage et les taux de récurrence des CAPA. Assurez-vous de réviser ces mesures régulièrement afin de rester à jour face aux changements opérationnels et à l’évolution du paysage réglementaire. Cette surveillance proactive maintient votre programme de conformité aligné et prêt pour les audits.
5. Intégration aux systèmes qualité
Enfin, un cadre de GRO solide doit être parfaitement intégré à votre système de gestion de la qualité (QMS). Cette intégration doit guider les décisions non seulement pour les CAPA, les écarts, les SOP et la formation, mais aussi inclure le contrôle des changements, le contrôle documentaire et les processus de qualité des fournisseurs. En alignant la GRO avec les éléments du QMS, vous créez un écosystème de conformité unifié qui garantit la sensibilisation aux risques et la responsabilité dans l’ensemble de vos opérations.
Le rôle de la technologie et des services dans la GRO
La mise en œuvre réussie de la GRO nécessite plus qu’un simple cadre : elle exige la bonne combinaison de technologie, de services et d’expertise. Cela comprend :
- Des systèmes de surveillance environnementale validés (EMS) offrant une visibilité en temps réel
- Une rationalisation des alarmes et des seuils intelligents pour réduire la lassitude et se concentrer sur les événements critiques
- Des services d’étalonnage et de validation qui minimisent les interruptions opérationnelles et garantissent la précision
- Des capacités de sauvegarde et de restauration qui préservent la continuité des activités et la disponibilité des données
- Des examens des pistes d’audit et des analyses avancées qui améliorent l’intégrité des données et la prise de décision
Chez Ellab, nous reconnaissons qu’une gestion efficace des risques nécessite les bons outils et un soutien d’experts. C’est pourquoi nous proposons un portefeuille intégré conçu pour renforcer votre posture face aux risques dans vos installations et vos processus. Nos services et équipements de validation, d’étalonnage et de surveillance fonctionnent ensemble pour simplifier la conformité, réduire la charge de travail manuelle et maintenir vos opérations toujours prêtes pour les audits.
Foire aux questions
1. Comment construire un cadre de gestion des risques opérationnels ?
La construction d’un cadre de gestion des risques opérationnels commence par l’identification des risques potentiels dans les processus, systèmes et actifs critiques, tels que les défaillances d’équipement, les erreurs de données ou les problèmes environnementaux, et par l’évaluation de leur impact sur la conformité GxP et l’intégrité des données. Un cadre robuste et basé sur le risque comprend cinq étapes : l’identification des risques, l’évaluation et la hiérarchisation, l’atténuation, la surveillance et l’intégration au système qualité.
2. Quel est l’objectif principal de la gestion des risques opérationnels ?
La gestion des risques opérationnels vise à minimiser les événements imprévus qui perturbent les processus, affectent la qualité des produits ou menacent la conformité. Dans les industries réglementées, elle maintient également l’intégrité des données, la préparation aux audits et le respect des normes telles que les BPF (GMP), la FDA 21 CFR Part 11 et l’Annexe 11 de l’UE. La gestion proactive des risques protège les opérations, la réputation et la sécurité des patients.
3. Quelle affirmation décrit le mieux la gestion des risques opérationnels ?
La gestion des risques opérationnels est un moyen structuré et proactif d’identifier, d’évaluer et d’atténuer les risques affectant la continuité des activités, la qualité des produits ou la conformité. Elle va au-delà des listes de contrôle de conformité, en intégrant la sensibilisation aux risques dans la culture, les systèmes et la prise de décision de l’organisation, en particulier dans les environnements critiques tels que les salles blanches, les laboratoires et les suites de fabrication.
4. Comment gérez-vous le risque opérationnel dans une installation de sciences de la vie ?
La gestion du risque opérationnel dans les sciences de la vie implique des contrôles préventifs, une surveillance et des évaluations de la qualité. Les tactiques clés incluent :
- Réaliser des évaluations régulières des risques
- Assurer une surveillance environnementale en temps réel
- Étalonner les instruments
- Valider les processus thermiques et de stérilisation
- Former le personnel aux SOP et à la gestion des écarts
5. Quelle est la différence entre la gestion des risques opérationnels et la conformité ?
La conformité consiste à suivre des réglementations telles que les directives GxP, ISO ou FDA pour répondre aux exigences minimales. La gestion des risques opérationnels est plus large : elle identifie et contrôle les défaillances potentielles qui pourraient causer une non-conformité ou des interruptions. Alors que la conformité énonce ce qui doit être fait, la gestion des risques montre comment rester conforme, fiable et prêt pour les audits.