


Nel settore delle scienze della vita, dove precisione, conformità e sicurezza del paziente sono così essenziali, la gestione del rischio operativo è più di un requisito normativo: è una necessità strategica. Un approccio strutturato alla gestione del rischio operativo basato su ICH Q9(R1) e ISO 31000 aiuta a garantire la conformità GxP, proteggere l’integrità dei dati e mantenere il controllo su tutte le operazioni, supportando una conformità alle scienze della vita coerente e pronta per gli audit.
Applicazioni
Costruisci un solido programma di gestione del rischio operativo in 5 passaggi pratici
Ellab
19 Agosto 2025
La gestione del rischio operativo è fondamentale per la conformità alle scienze della vita e il controllo dei processi GxP. Questo articolo illustra come un approccio strutturato ai rischi operativi possa proteggere i dati, migliorare la prontezza per gli audit e promuovere il miglioramento continuo.
Cos’è la gestione del rischio operativo?
Fondamentalmente, la gestione del rischio operativo è il processo di identificazione, valutazione, monitoraggio e mitigazione dei rischi che derivano dalle operazioni quotidiane. Nella conformità alle scienze della vita, questi rischi possono includere:
- Persone: formazione insufficiente, ambiguità dei ruoli o deviazioni procedurali
- Processi: lacune nelle SOP, mancanza di controlli basati sul rischio o esecuzione incoerente
- Tecnologia: malfunzionamenti delle apparecchiature, problemi di validazione del software o guasti dell’automazione
- Ambiente: condizioni di temperatura, umidità o pressione fuori specifica
- Dati: violazioni dei principi ALCOA+, tracce di audit incomplete o integrità compromessa
Una gestione efficace del rischio non è reattiva: dovrebbe essere una mentalità proattiva che consente un migliore processo decisionale, evita incidenti costosi, migliora l’integrità dei dati e mantiene la conformità in tutti i siti e le regioni. La gestione del rischio operativo è integrata in ogni processo, aiutando ad anticipare i problemi prima che si verifichino e a mitigarne l’impatto quando si verificano.
Perché la gestione del rischio operativo è importante
Nei settori guidati dalle Good Manufacturing Practice (GMP), ALCOA+ e da una rigorosa supervisione normativa, la posta in gioco è alta. I rischi operativi possono portare alla non conformità con gli standard del settore, innescando cose come ripetizioni di studi o richiami di prodotti.
Una gestione proattiva del rischio garantisce:
- Conformità GxP più solida
- Protezione di sistemi e risorse validati
- Prontezza per gli audit
- Tempi di inattività ridotti e maggiore efficienza dei processi
Integrando il pensiero basato sul rischio in tutto il ciclo di vita, dall’avvio del progetto alle operazioni di routine, le organizzazioni restano al passo con le sfide di conformità migliorando non solo le loro prestazioni ma anche la loro resilienza.
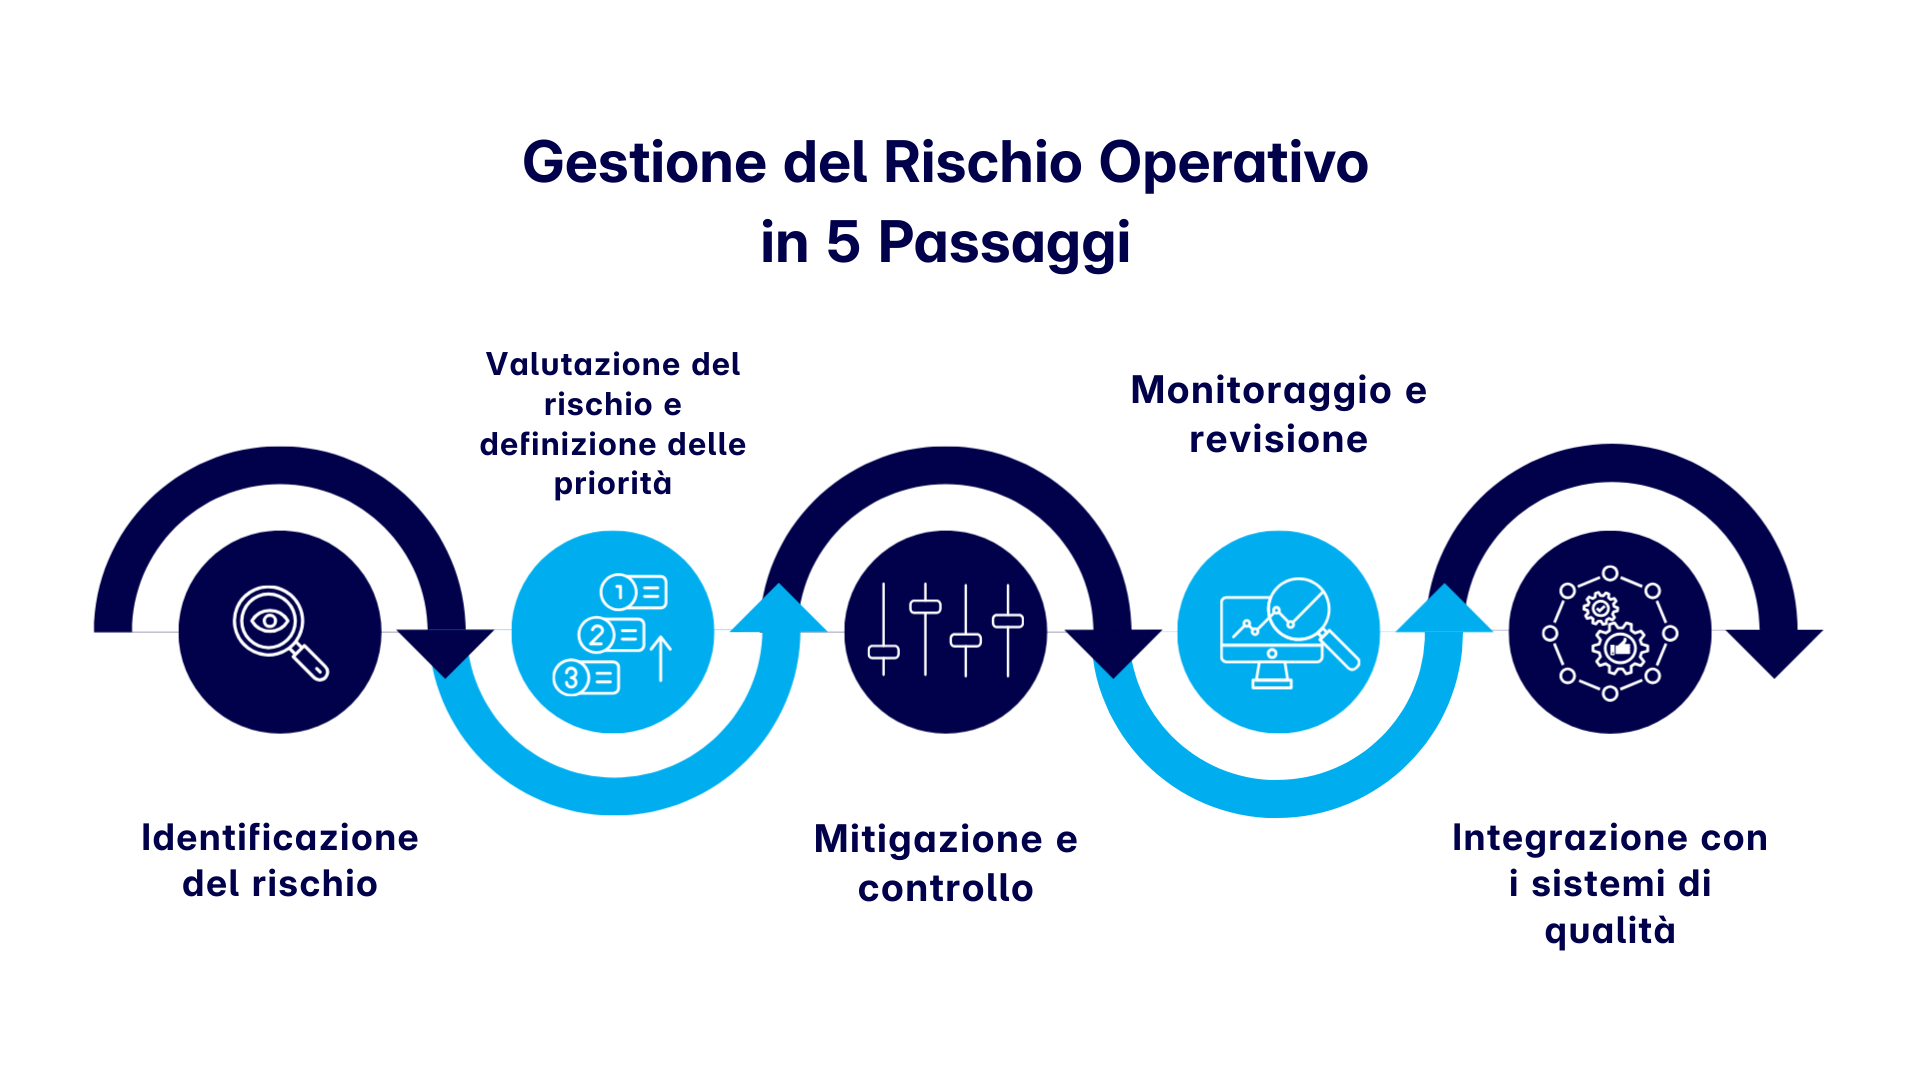
Costruire un framework di gestione del rischio operativo in 5 passaggi
Sviluppare un framework di gestione del rischio su misura per le tue operazioni garantisce che gli sforzi di conformità siano sia efficienti che scalabili. Un solido framework ORM include tipicamente:
1. Identificazione del rischio
In questo passaggio, esaminiamo attentamente tutte le aree chiave in cui i problemi potrebbero influire sulla qualità o sulla sicurezza, come deriva della calibrazione, perdita di alimentazione, deviazione del processo o affaticamento da allarmi. Questo ci aiuta a garantire che tutto funzioni in modo fluido e sicuro.
Strumenti come l’Analisi dei modi di guasto e dei loro effetti (FMEA) e le ispezioni sul campo strutturate possono aiutare i team a scoprire proattivamente le vulnerabilità. La revisione della cronologia CAPA e dei risultati degli audit evidenzia ulteriormente le aree con rischio ricorrente o latente.
2. Valutazione e prioritizzazione del rischio
Il secondo passaggio si concentra sulla valutazione della probabilità e dell’impatto dei rischi identificati. Strumenti come le autovalutazioni del controllo del rischio, gli indicatori chiave di rischio (KRI) e i sistemi di gestione degli incidenti svolgono un ruolo fondamentale qui.
I KRI dovrebbero essere collegati a metriche misurabili, come i tempi di risposta agli allarmi, le percentuali di calibrazione o la frequenza delle deviazioni, e valutati utilizzando il modello standard ‘Gravità × Occorrenza × Rilevabilità’. Inoltre, le organizzazioni dovrebbero definire la loro propensione al rischio, chiarendo quali rischi richiedono attenzione immediata e quali possono essere tollerati. Questo approccio strutturato garantisce che i rischi siano prioritizzati in modo efficace.
3. Mitigazione e controllo
Una volta prioritizzati i rischi, adotta misure per implementare azioni preventive, detective e correttive: azioni:
- Preventive: misure come sistemi di monitoraggio ambientale (EMS), programmi di calibrazione e backup di alimentazione UPS.
- Detective: allarmi, revisioni delle tracce di audit e analisi delle tendenze per identificare i problemi prima che si aggravino.
- Correttive: CAPA, correzioni dei fornitori e controllo delle modifiche per rimediare alle deviazioni e rafforzare la resilienza futura.
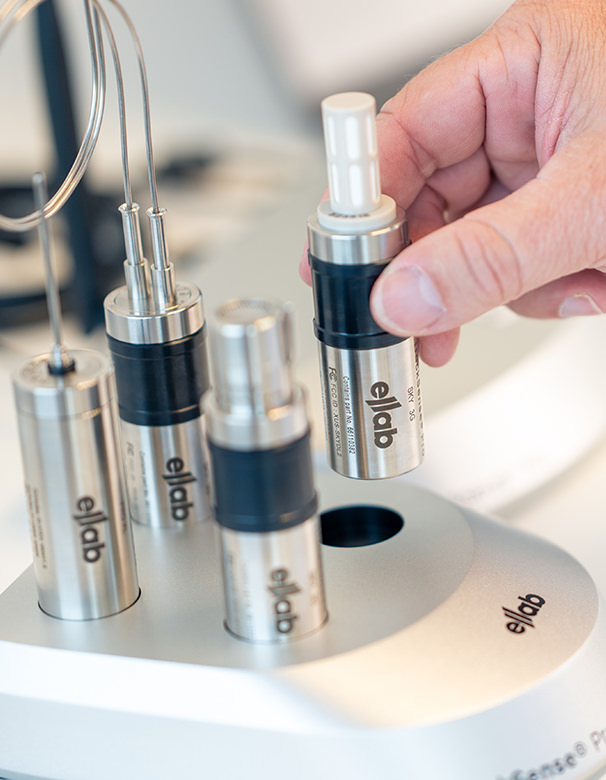
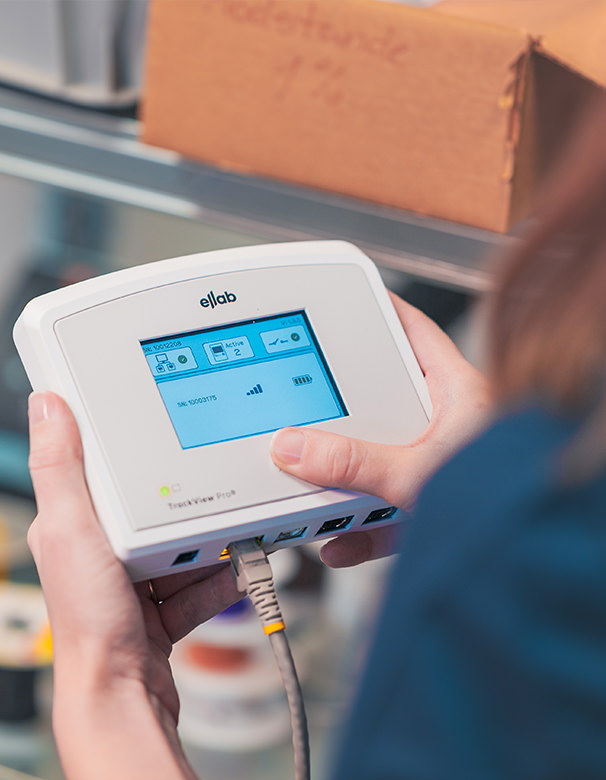
Sfruttare strumenti avanzati come un sistema di monitoraggio ambientale può essere un ottimo modo per individuare condizioni fuori specifica in tempo reale, aiutando ad alleggerire il carico di lavoro manuale e migliorare l’integrità dei dati e la visibilità in tempo reale delle operazioni.
4. Monitoraggio e revisione
La gestione del rischio non è un processo “imposta e dimentica”; richiede una supervisione continua. Stabilisci e monitora KPI/KRI collegati alla conformità e alle prestazioni, come tempi di risposta agli allarmi, percentuali di calibrazione e tassi di ricorrenza CAPA. Assicurati di rivedere regolarmente queste metriche in modo da rimanere aggiornato con i cambiamenti operativi e il panorama normativo in evoluzione. Questo monitoraggio proattivo mantiene il tuo programma di conformità allineato e pronto per gli audit.
5. Integrazione con i sistemi di qualità
Infine, un solido framework ORM dovrebbe essere perfettamente integrato nel tuo Sistema di Gestione della Qualità (QMS). Questa integrazione dovrebbe guidare le decisioni non solo attraverso CAPA, deviazioni, SOP e formazione, ma includere anche il controllo delle modifiche, il controllo dei documenti e i processi di qualità dei fornitori. Allineando l’ORM con gli elementi del QMS, crei un ecosistema di conformità unificato che garantisce consapevolezza del rischio e responsabilità in tutta la tua operazione.
Il ruolo della tecnologia e dei servizi nell’ORM
Implementare con successo l’ORM richiede più di un semplice framework: richiede la giusta combinazione di tecnologia, servizi e competenza. Questo include:
- Sistemi di monitoraggio ambientale validati (EMS) che forniscono visibilità in tempo reale
- Razionalizzazione degli allarmi e soglie intelligenti per ridurre l’affaticamento e concentrarsi sugli eventi critici
- Servizi di calibrazione e validazione che riducono al minimo le interruzioni operative e garantiscono l’accuratezza
- Capacità di backup e ripristino che salvaguardano la continuità aziendale e la disponibilità dei dati
- Revisioni delle tracce di audit e analisi avanzate che migliorano l’integrità dei dati e il processo decisionale
In Ellab, riconosciamo che una gestione efficace del rischio richiede gli strumenti giusti e il supporto di esperti. Ecco perché offriamo un portfolio integrato progettato per rafforzare la tua posizione di rischio in tutte le strutture e i processi. I nostri servizi e apparecchiature di validazione, calibrazione e monitoraggio lavorano insieme per semplificare la conformità, ridurre il carico di lavoro manuale e mantenere le tue operazioni sempre pronte per gli audit.
Domande frequenti
1. Come si costruisce un framework di gestione del rischio operativo?
Costruire un framework di gestione del rischio operativo inizia con l’identificazione dei potenziali rischi in processi, sistemi e risorse critici, come guasti alle apparecchiature, errori nei dati o problemi ambientali, e la valutazione del loro impatto sulla conformità GxP e sull’integrità dei dati. Un framework solido basato sul rischio prevede cinque passaggi: identificazione del rischio, valutazione e prioritizzazione, mitigazione, monitoraggio e integrazione con il sistema di qualità.
2. Qual è l’obiettivo principale della gestione del rischio operativo?
La gestione del rischio operativo mira a ridurre al minimo gli eventi non pianificati che interrompono i processi, influiscono sulla qualità del prodotto o minacciano la conformità. Nei settori regolamentati, mantiene anche l’integrità dei dati, la prontezza per gli audit e gli standard come GMP, FDA 21 CFR Part 11 e EU Annex 11. Gestire proattivamente i rischi salvaguarda le operazioni, la reputazione e la sicurezza del paziente.
3. Quale affermazione descrive meglio la gestione del rischio operativo?
La gestione del rischio operativo è un modo strutturato e proattivo per identificare, valutare e mitigare i rischi che influiscono sulla continuità aziendale, sulla qualità del prodotto o sulla conformità. Va oltre le checklist di conformità, integrando la consapevolezza del rischio nella cultura, nei sistemi e nel processo decisionale dell’organizzazione, soprattutto in ambienti critici come camere bianche, laboratori e suite di produzione.
4. Come si gestisce il rischio operativo in una struttura delle scienze della vita?
Gestire il rischio operativo nelle scienze della vita implica controlli preventivi, monitoraggio e valutazioni della qualità. Le tattiche chiave includono:
- Condurre valutazioni regolari del rischio
- Garantire il monitoraggio ambientale in tempo reale
- Calibrare gli strumenti
- Validare i processi termici e di sterilizzazione
- Formare il personale su SOP e deviazioni
5. Qual è la differenza tra gestione del rischio operativo e conformità?
La conformità implica il rispetto di normative come GxP, ISO o linee guida FDA per soddisfare i requisiti minimi. La gestione del rischio operativo è più ampia, identificando e controllando potenziali guasti che potrebbero causare non conformità o interruzioni. Mentre la conformità stabilisce cosa deve essere fatto, la gestione del rischio mostra come rimanere conformi, affidabili e pronti per gli audit.