


In der Life-Science-Branche, in der Präzision, Compliance und Patientensicherheit so wesentlich sind, ist operatives Risikomanagement mehr als eine regulatorische Anforderung: Es ist eine strategische Notwendigkeit. Ein strukturierter Ansatz für operatives Risikomanagement, der auf ICH Q9(R1) und ISO 31000 basiert, trägt dazu bei, die GxP-Compliance sicherzustellen, die Datenintegrität zu schützen und die Kontrolle über alle Abläufe aufrechtzuerhalten, wodurch eine konsistente, audit-bereite Life-Science-Compliance unterstützt wird.
Anwendungen
Aufbau eines starken Programms für operatives Risikomanagement in 5 praktischen Schritten
Ellab
19 August 2025
Das Management operativer Risiken ist entscheidend für die Einhaltung von Life-Science-Vorschriften und die Kontrolle von GxP-Prozessen. Dieser Artikel erläutert, wie ein strukturierter Ansatz für operative Risiken Daten schützen, die Audit-Bereitschaft verbessern und kontinuierliche Verbesserungen fördern kann.
Was ist operatives Risikomanagement?
Im Kern ist operatives Risikomanagement der Prozess der Identifizierung, Bewertung, Überwachung und Minderung von Risiken, die aus dem täglichen Betrieb entstehen. In der Life-Science-Compliance können diese Risiken Folgendes umfassen:
- Personal: Unzureichende Schulung, Rollenunklarheit oder Abweichungen von Verfahren
- Prozess: Lücken in SOPs, fehlende risikobasierte Kontrollen oder inkonsistente Ausführung
- Technologie: Gerätefehlfunktionen, Probleme bei der Softwarevalidierung oder Automatisierungsfehler
- Umgebung: Bedingungen außerhalb der Spezifikation bei Temperatur, Luftfeuchtigkeit oder Druck
- Daten: Verstöße gegen ALCOA+-Prinzipien, unvollständige Audit-Trails oder kompromittierte Integrität
Effektives Risikomanagement ist nicht reaktiv: Es sollte eine proaktive Denkweise sein, die bessere Entscheidungen ermöglicht, kostspielige Vorfälle vermeidet, die Datenintegrität verbessert und die Compliance über Standorte und Regionen hinweg aufrechterhält. Operatives Risikomanagement ist in jeden Prozess integriert und hilft, Probleme zu antizipieren, bevor sie auftreten, und ihre Auswirkungen zu mindern, wenn sie auftreten.
Warum operatives Risikomanagement wichtig ist
In Branchen, die von Good Manufacturing Practice (GMP), ALCOA+ und strenger behördlicher Aufsicht geprägt sind, sind die Einsätze hoch. Operative Risiken können zu Nichteinhaltung von Industriestandards führen und Dinge wie Studienwiederholungen oder Produktrückrufe auslösen.
Ein proaktives Risikomanagement gewährleistet:
- Stärkere GxP-Compliance
- Schutz validierter Systeme und Anlagen
- Audit-Bereitschaft
- Minimierte Ausfallzeiten und verbesserte Prozesseffizienz
Durch die Einbettung risikobasierten Denkens über den gesamten Lebenszyklus hinweg, von der Projektinitiierung bis zum Routinebetrieb, bleiben Organisationen den Compliance-Herausforderungen voraus und verbessern nicht nur ihre Leistung, sondern auch ihre Widerstandsfähigkeit.
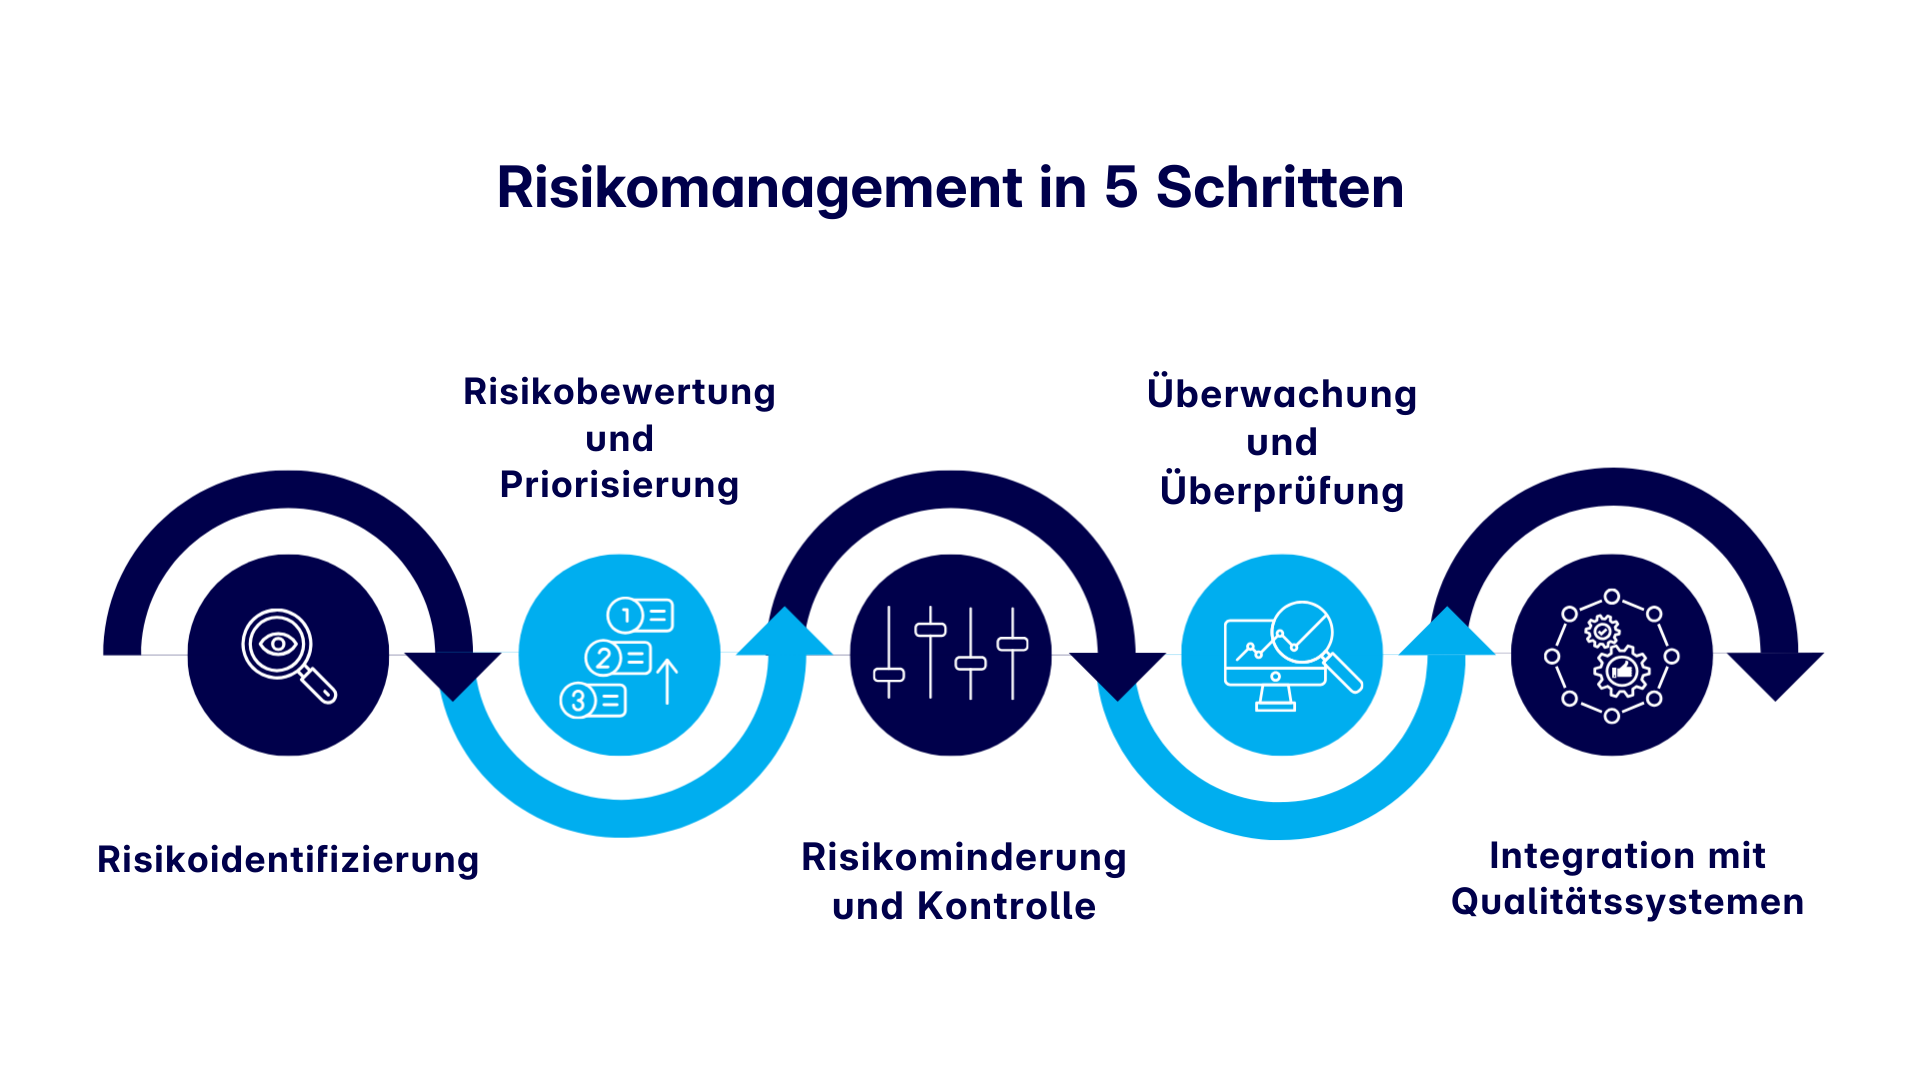
Aufbau eines Rahmens für operatives Risikomanagement in 5 Schritten
Die Entwicklung eines auf Ihre Abläufe zugeschnittenen Risikomanagement-Rahmens stellt sicher, dass Compliance-Bemühungen sowohl effizient als auch skalierbar sind. Ein solider ORM-Rahmen umfasst typischerweise:
1. Risikoidentifizierung
In diesem Schritt überprüfen wir sorgfältig alle Schlüsselbereiche, in denen Probleme die Qualität oder Sicherheit beeinträchtigen könnten, wie Kalibrierungsdrift, Stromausfall, Prozessabweichung oder Alarmmüdigkeit. Dies hilft uns sicherzustellen, dass alles reibungslos und sicher läuft.
Werkzeuge wie Fehlermöglichkeits- und Einflussanalyse (FMEA) und strukturierte Begehungen können Teams dabei helfen, Schwachstellen proaktiv aufzudecken. Die Überprüfung der CAPA-Historie und Audit-Befunde hebt zusätzlich Bereiche mit wiederkehrenden oder latenten Risiken hervor.
2. Risikobewertung und Priorisierung
Der zweite Schritt konzentriert sich auf die Bewertung der Wahrscheinlichkeit und Auswirkung identifizierter Risiken. Werkzeuge wie Risikokontroll-Selbstbewertungen, Schlüsselrisikoindikatoren (KRIs) und Vorfallmanagementsysteme spielen hier eine wichtige Rolle.
KRIs sollten an messbare Kennzahlen wie Alarmreaktionszeiten, Kalibrierungsquoten oder Abweichungshäufigkeiten gekoppelt und mithilfe des Standardmodells „Schweregrad × Auftreten × Entdeckungswahrscheinlichkeit“ bewertet werden. Darüber hinaus sollten Unternehmen ihren Risikoappetit definieren und klären, welche Risiken sofortige Aufmerksamkeit erfordern und welche toleriert werden können. Dieser strukturierte Ansatz stellt sicher, dass Risiken effektiv priorisiert werden.
3. Minderung und Kontrolle
Sobald Risiken priorisiert sind, ergreifen Sie Maßnahmen zur Implementierung präventiver, detektiver und korrektiver Maßnahmen:
- Präventiv: Maßnahmen wie Umgebungsüberwachungssysteme (EMS), Kalibrierungsprogramme und USV-Notstromversorgung.
- Detektiv: Alarme, Audit-Trail-Überprüfungen und Trendanalysen, um Probleme zu identifizieren, bevor sie eskalieren.
- Korrektiv: CAPAs, Lieferantenkorrekturen und Änderungssteuerung zur Behebung von Abweichungen und Stärkung der zukünftigen Widerstandsfähigkeit.
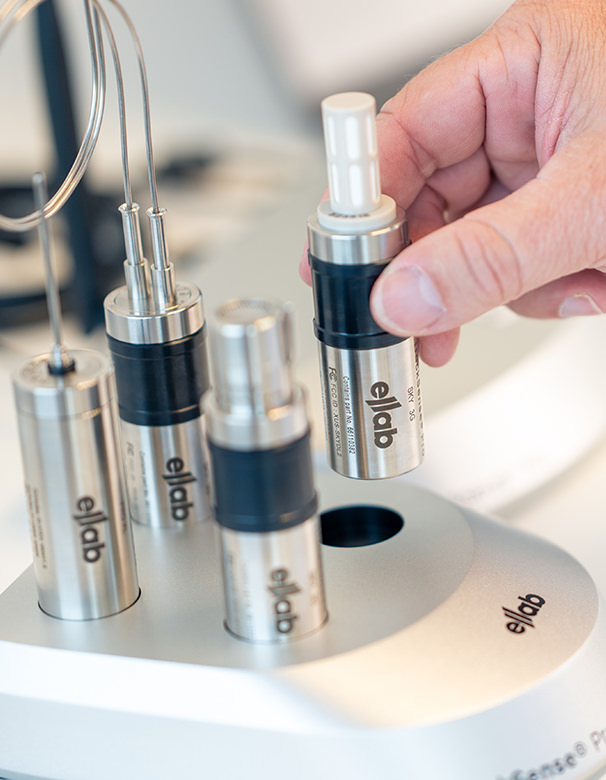
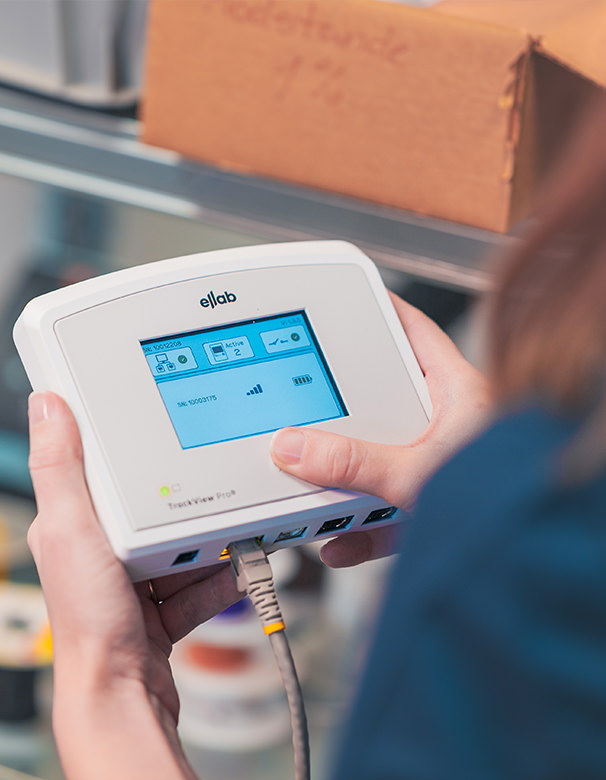
Die Nutzung fortschrittlicher Werkzeuge wie eines Umgebungsüberwachungssystems kann eine großartige Möglichkeit sein, Bedingungen außerhalb der Spezifikation in Echtzeit zu erkennen, was dazu beiträgt, die manuelle Arbeitslast zu verringern und die Datenintegrität sowie die Echtzeit-Transparenz der Abläufe zu verbessern.
4. Überwachung und Überprüfung
Risikomanagement ist kein einmaliger Vorgang, sondern erfordert eine kontinuierliche Überwachung. Legen Sie KPIs/KRIs fest, die mit Compliance und Leistung verknüpft sind, wie z. B. Alarmreaktionszeiten, Kalibrierungsquoten und CAPA-Wiederholungsraten, und verfolgen Sie diese. Stellen Sie sicher, dass Sie diese Kennzahlen regelmäßig überprüfen, um über betriebliche Änderungen und die sich entwickelnde regulatorische Landschaft auf dem Laufenden zu bleiben. Diese proaktive Überwachung hält Ihr Compliance-Programm konsistent und bereit für Audits.
5. Integration in Qualitätssysteme
Schließlich sollte ein starker ORM-Rahmen nahtlos eingebettet in Ihr Qualitätsmanagementsystem (QMS) sein. Diese Integration sollte Entscheidungen nicht nur über CAPAs, Abweichungen, SOPs und Schulungen leiten, sondern auch Änderungssteuerung, Dokumentenkontrolle und Lieferantenqualitätsprozesse umfassen. Durch die Ausrichtung von ORM auf QMS-Elemente schaffen Sie ein einheitliches Compliance-Ökosystem, das Risikobewusstsein und Verantwortlichkeit über Ihren gesamten Betrieb hinweg gewährleistet.
Die Rolle von Technologie und Dienstleistungen im ORM
Die erfolgreiche Implementierung von ORM erfordert mehr als nur einen Rahmen: Sie erfordert die richtige Kombination aus Technologie, Dienstleistungen und Fachwissen. Dazu gehören:
- Validierte Umgebungsüberwachungssysteme (EMS), die Echtzeit-Transparenz bieten
- Alarmrationalisierung und intelligente Schwellenwerte, um Alarmmüdigkeit zu reduzieren und sich auf kritische Ereignisse zu konzentrieren
- Kalibrierungs– und Validierungsdienstleistungen, die betriebliche Störungen minimieren und Genauigkeit gewährleisten
- Sicherungs- und Wiederherstellungsfunktionen, die Geschäftskontinuität und Datenverfügbarkeit sichern
- Audit-Trail-Überprüfungen und erweiterte Analysen, die die Datenintegrität und Entscheidungsfindung verbessern
Bei Ellab erkennen wir an, dass effektives Risikomanagement die richtigen Werkzeuge und fachkundige Unterstützung erfordert. Deshalb bieten wir ein integriertes Portfolio an, das darauf ausgelegt ist, Ihre Risikoposition über Einrichtungen und Prozesse hinweg zu stärken. Unsere Validierungs-, Kalibrierungs– und Überwachungsdienstleistungen und -geräte arbeiten zusammen, um die Compliance zu optimieren, die manuelle Arbeitslast zu reduzieren und Ihre Abläufe stets audit-bereit zu halten.
Häufig gestellte Fragen
1. Wie baut man einen Rahmen für operatives Risikomanagement auf?
Der Aufbau eines Rahmens für operatives Risikomanagement beginnt mit der Identifizierung potenzieller Risiken über kritische Prozesse, Systeme und Anlagen hinweg, wie Geräteausfälle, Datenfehler oder Umgebungsprobleme, und der Bewertung ihrer Auswirkungen auf GxP-Compliance und Datenintegrität. Ein robuster, risikobasierter Rahmen umfasst fünf Schritte: Risikoidentifizierung, Bewertung und Priorisierung, Minderung, Überwachung und Integration in das Qualitätssystem.
2. Was ist das Hauptziel des operativen Risikomanagements?
Operatives Risikomanagement zielt darauf ab, ungeplante Ereignisse zu minimieren, die Prozesse stören, die Produktqualität beeinträchtigen oder die Compliance gefährden. In regulierten Branchen erhält es auch die Datenintegrität, Audit-Bereitschaft und Standards wie GMP, FDA 21 CFR Part 11 und EU Annex 11 aufrecht. Proaktives Management von Risiken schützt Abläufe, Reputation und Patientensicherheit.
3. Welche Aussage beschreibt operatives Risikomanagement am besten?
Operatives Risikomanagement ist eine strukturierte, proaktive Methode zur Identifizierung, Bewertung und Minderung von Risiken, die Geschäftskontinuität, Produktqualität oder Compliance beeinträchtigen. Es geht über Compliance-Checklisten hinaus und bettet Risikobewusstsein in die Kultur, Systeme und Entscheidungsfindung der Organisation ein, insbesondere in kritischen Umgebungen wie Reinräumen, Laboren und Fertigungsbereichen.
4. Wie managt man operative Risiken in einer Life-Science-Einrichtung?
Das Management operativer Risiken in den Life Sciences umfasst präventive Kontrollen, Überwachung und Qualitätsbewertungen. Zu den wichtigsten Taktiken gehören:
- Durchführung regelmäßiger Risikobewertungen
- Sicherstellung der Umgebungsüberwachung in Echtzeit
- Kalibrierung von Instrumenten
- Validierung thermischer und Sterilisationsprozesse
- Schulung des Personals in SOPs und Abweichungen
5. Was ist der Unterschied zwischen operativem Risikomanagement und Compliance?
Compliance beinhaltet die Einhaltung von Vorschriften wie GxP, ISO oder FDA-Richtlinien, um Mindestanforderungen zu erfüllen. Operatives Risikomanagement ist umfassender und identifiziert und kontrolliert potenzielle Ausfälle, die zu Nichteinhaltung oder Störungen führen könnten. Während Compliance festlegt, was getan werden muss, zeigt Risikomanagement, wie man compliant, zuverlässig und audit-bereit bleibt.